Una cámara IP también es un equipo de red
Hace años, el CCTV era un circuito cerrado de verdad: cámaras, cable coaxial y un grabador en un cuarto. Hoy las cámaras, las controladoras de acceso y los grabadores son equipos IP conectados a la red de la empresa, y muchas veces a internet.
Eso cambia la naturaleza del riesgo. Una contraseña de fábrica en una cámara o un grabador con firmware viejo es una puerta abierta a la red. Y al revés: un ataque informático puede apagar cámaras, borrar grabaciones o abrir puertas.
El riesgo crece con la integración. Una sala que une varias sedes es más útil, pero también concentra más accesos en un mismo punto. Por eso la integración y la ciberseguridad se cotizan juntas.
La Asociación Venezolana de Ejecutivos de Seguridad (AVES) recuerda un caso conocido: el ataque digital a Colonial Pipeline, en Estados Unidos, paralizó la distribución física de combustible. Su lección es que no hay frontera entre lo físico y lo digital (Seguridad Online, 20-04-2026).
La seguridad integral ya no se trata de cámaras, guardias o firewalls aislados.
Lo que recomienda el gremio
En el mismo artículo, la AVES propone pasos concretos para los responsables de seguridad. El primero es organizativo: reunir en un comité a quienes hoy deciden por separado.
Entre sus consejos prácticos están revisar si el CCTV está aislado o integrado con TI, evaluar si los accesos físicos tienen autenticación multifactor, verificar que el equipo de ciberseguridad y el de seguridad física se comuniquen a diario y actualizar los protocolos de crisis con escenarios que mezclen lo físico y lo digital.
En la práctica, el comité resuelve una pregunta que suele quedar sin dueño: quién administra la red por la que viajan las cámaras y las órdenes de apertura de las puertas.
Ese comité no necesita una estructura grande. Basta con que seguridad física, TI y mantenimiento revisen juntos cada compra que conecte un equipo a la red.
Crea un Comité de Convergencia que reúna seguridad física, TI, OT y continuidad del negocio.
Medidas que se deciden en el diseño
La mayoría de estas medidas cuesta poco si se decide en la ingeniería y mucho si se agrega después:
Ninguna reemplaza la evaluación de un especialista en ciberseguridad. Pero todas deben aparecer en el pliego, para que el integrador las cotice y las entregue.
El pliego mismo es un buen indicador. Si habla de megapíxeles y días de grabación, pero no dice nada de contraseñas, firmware ni acceso remoto, la ciberseguridad quedó fuera de la compra.
- Red de seguridad separada de la red administrativa, en su propio segmento.
- Contraseñas de fábrica eliminadas y usuarios con nombre, nunca una clave compartida.
- Firmware con plan de actualización, con fecha y responsable.
- Acceso remoto por canal cifrado, sin abrir puertos del grabador a internet.
- Servicios innecesarios apagados en cámaras y controladoras.
- Equipos con soporte vigente del fabricante, que siga publicando actualizaciones de firmware.
- Registro de eventos: quién entró a la plataforma, desde dónde y qué cambió.
- Respaldo de energía para switches, grabadores y servidores: sin energía no hay red, y sin red no hay seguridad.
Un solo responsable para la red y la seguridad
Cuando la red la instala un proveedor, las cámaras otro y la energía un tercero, cada falla abre una discusión sobre de quién es la culpa. Un incidente que mezcla lo físico y lo digital cae, justamente, entre esas fronteras.
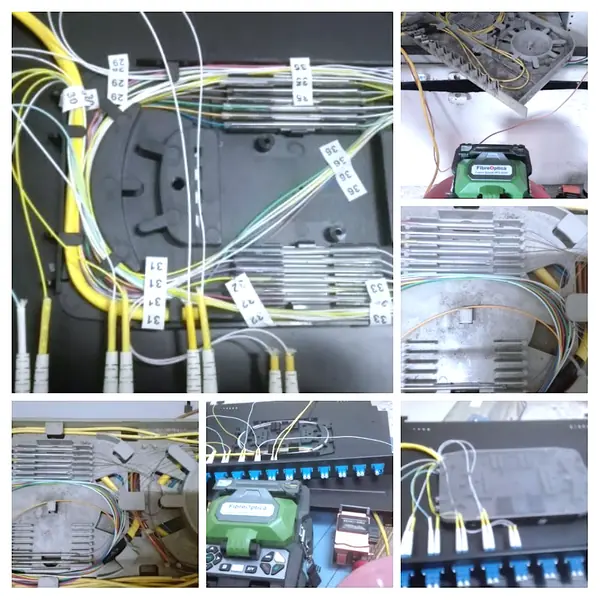
Favinca integra las tres capas. Tiende la fibra, instala los enlaces inalámbricos y arma la red de datos y el cableado estructurado; instala la videovigilancia, el control de acceso y la sala de monitoreo, y alimenta todo con protección eléctrica y respaldo. Su ingeniería de seguridad incluye telecomunicaciones y networking para aplicaciones de seguridad.
Para la integración multisede trabaja con Genetec Security Center, que reúne video, acceso, alarmas e incendio en una plataforma. Y en el Alquiler Tecnológico, las actualizaciones de firmware vienen incluidas en la cuota: mantener la seguridad también es mantener la red.
Antes de adjudicar, haga al integrador estas preguntas. Si las respuestas llegan de tres empresas distintas, ya sabe dónde está la brecha:
- ¿Quién administra la red de seguridad: su equipo, el nuestro o un tercero?
- ¿Cómo se actualiza el firmware y quién aprueba cada actualización?
- ¿Cómo entra su soporte a distancia y cómo queda registrado?
- ¿Qué pasa con las cámaras y los switches durante un corte de luz?
- ¿Entrega al cierre un inventario con direcciones IP, versiones y usuarios?
Hoy, la pregunta no es si ocurrirá un incidente, sino qué tan preparada está tu organización para resistirlo, responder y recuperarse.
Revisemos juntos la red, la energía y la seguridad de su sede como un solo sistema.